Apple Mail Extension
うっかりクリックする前に、
リンクの危険を見抜く
Mail をより便利に、より安全に。
メール内のリンクと差出人を自動で確認し、気になる点があれば警告します。リンクの実際の行き先、差出人のメールアドレスのドメイン、送信元を確かめた結果と判定理由も表示します。
メールの解析はすべて Mac 内で完結。
14 日間無料。その後は月額または年額のサブスクリプション(自動更新)です。料金について
自動リンク検証 Mac の中だけで処理 判定の根拠を表示
フィッシングは、
リンクの"中身"を隠す
フィッシングは年々巧妙化。見た目が普通でも、リンク先が別ドメイン・短縮 URL・似た文字のドメインになっていることがある。
-
表示テキストとリンク先の不一致
「soyokaze-bank.co.jp」と書いてあるのに、実際の行き先は「soyokaze-bank-verify.top」
-
短い URL や別サイトへの転送で、行き先が見えない
クリックするまで本当の行き先がわからない
-
本物そっくりのドメイン
「O」と「0」、「l」と「1」の違いに気づけますか?
-
「今すぐクリック」ボタンの罠
見た目は本物でも、押すと詐欺サイトへ誘導されることがある
LinkSentinel は
「クリック前の最終確認」
リンクの正体を可視化
表示の文字と実際のリンク先が違えば、その差を表示
なりすましを検知
差出人のメールアドレスの「@」以降(差出人ドメイン)と、メールが名乗る送信元から届いたかの確認(送信ドメイン認証)の結果を見て、有名ブランドや自社を装ったメールを警告
危険度を色で判断
5 段階で直感的に判定(理由も表示)
主な機能
警告の理由まで、ひと目でわかる
リンク検証
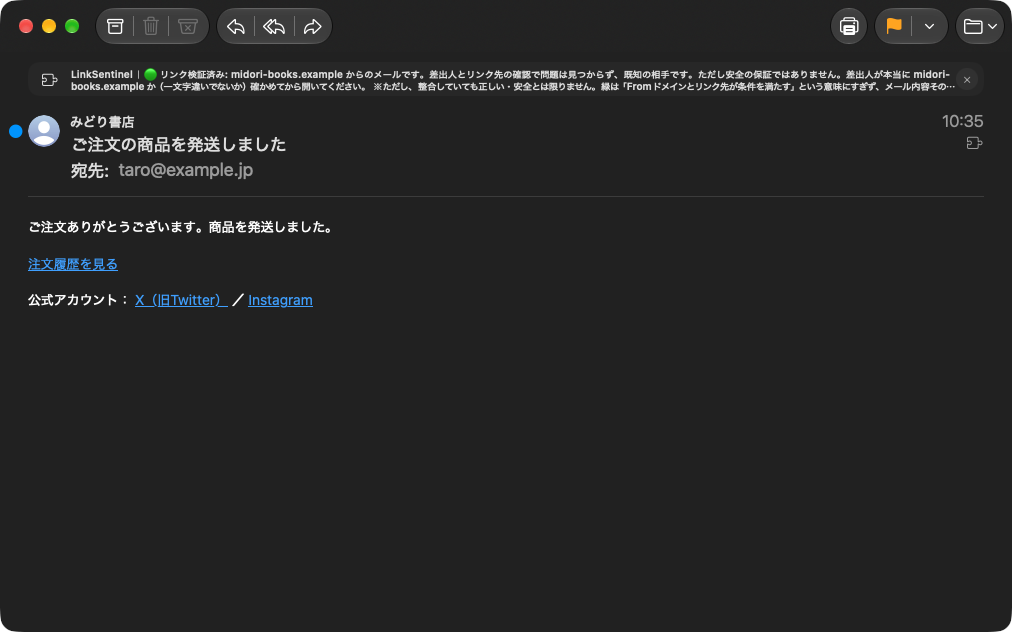
メール内のリンクを自動検証。分類結果をバナーで表示し、詳細情報で根拠を確認できます。
- Mail に判定結果のバナーを表示
- メール分析履歴から詳細を確認(ショートカットキー ⌃⌥D でワンタッチ表示)
シームレスな統合
Apple Mail の体験を変えずに、必要な情報だけを追加。
- Mail の UI に自然に溶ける表示
- バックグラウンド処理で自動検知
プライバシー重視
解析はデバイス上で実行。メール内容や個人情報を外部に送らない設計。
- Mac 内で完結するローカル処理
- 分析履歴として送受信者・件名・リンク先・判定結果などを Mac 内に最大 1000 件保存(本文は保存しない)
購読状況の確認時のみ App Store と通信します。
「本物らしさ」に、だまされない
送信ドメイン認証が通っていても、名乗っている会社の本物とは限りません。LinkSentinel は「誰が送ったか」も確かめます
差出人ドメインを常に表示
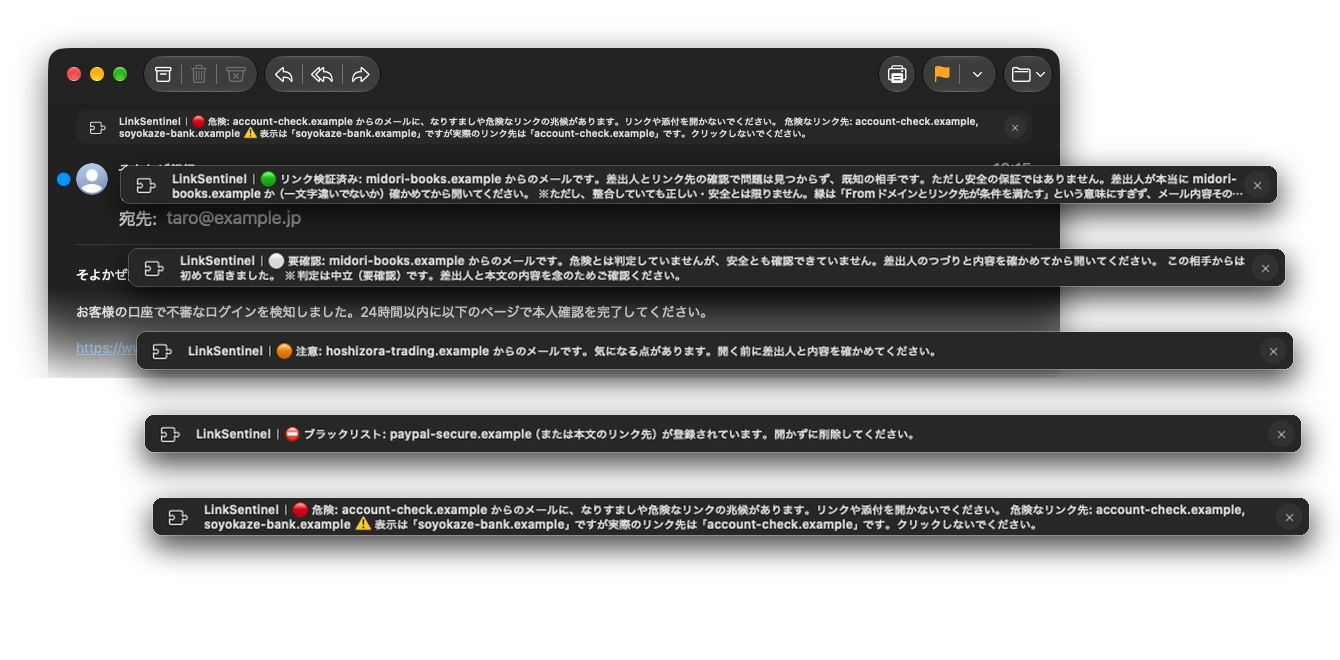
表示名ではなく、実際の差出人ドメインをバナーの結論に必ず表示(例: 「🟠 注意: example.com からのメールです。…」)。名乗っている会社のドメインか、ご自身で確かめられます。
ブランド名の詐称を検知
表示名で有名ブランドを名乗っているのに、そのブランドの正規ドメインから届いていないメールは「注意」にします。国内外の約 100 ブランド(郵便・税務・銀行・通信・EC・航空など)に対応しています。
自社ドメインの詐称を検知
あなたと同じドメインを名乗るのに送信ドメイン認証が取れず、さらに怪しいリンク・返信先(Reply-To)の不一致・明示的な認証失敗などの裏付けがあるメール(自分宛ての詐称を含む)を「危険」にします(信頼する相手や連絡先にある送信元は対象外)。
見知らぬ送信元は緑にしない
信頼する相手(ホワイトリスト)や連絡先になく、初めて届く送信元は、怪しい点がなくても「要確認」。誰でも作れるフリーメールのアドレスは、アドレス単位で見分けます。
認証失敗・返信先の誘導を警告
送信元を確かめる技術(DMARC など)がはっきり「失敗」と判定したメールや、返信先(Reply-To)だけが別のフリーメールに向いているメールは、緑にせず「注意」にします。
見た目と違うリンク先を検知(表記偽装)
本文に書かれた URL と、実際のリンク先のドメインが違うときは「危険」にして、その違いをバナーで示します(実際のリンク先が信頼する相手・配信や計測のサービス・表示と同じ会社のドメインの場合を除く)。
使い方に合わせて調整
取引先や地域に合わせて、判定の厳しさを調整できます
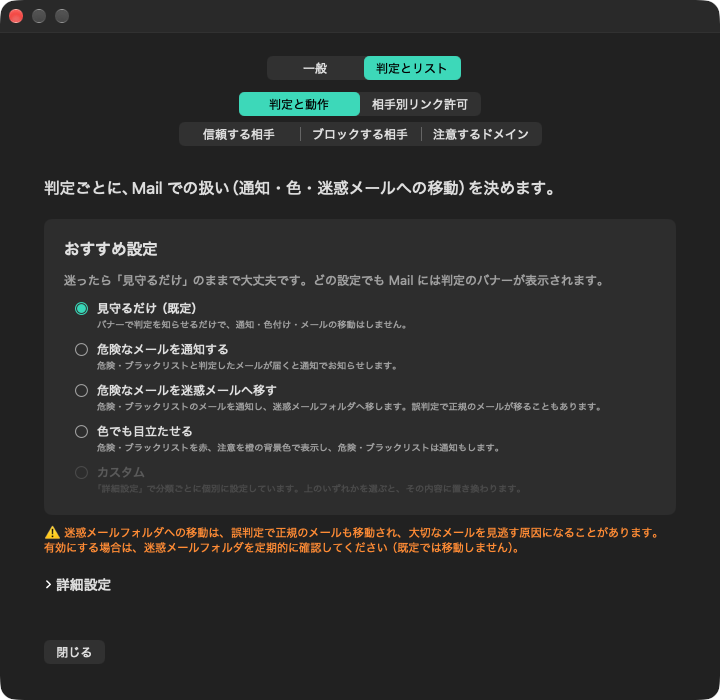
- 国・地域を表すドメイン(トップレベルドメイン).ru や .cn など、ドメイン末尾の国・地域を表す部分について、ロシア・中国・香港・マカオ・北朝鮮・イラン・ベラルーシの扱いを「ブロックする相手 / 注意するドメイン(危険と判定)/ 通常」から選べます。既定ではロシアと中国が「危険」、ほかは「通常」です。Mac の優先言語に簡体字中国語・ロシア語がある場合、その国は「通常」で始まります。
- 相手別リンク許可(送信元別ホワイトリスト)指定した差出人から届いたメールに限り、登録したリンク先を許可する設定です。Mail でメールを選んで ⌃⌥A(「この差出人からのリンクを許可…」)を押すだけで追加できます。
- ショートカットで素早く登録⌃⌥D で分析履歴、⌃⌥S で差出人を信頼する相手へ、⌃⌥X で差出人をブロックする相手へ。メニューの「Mail で選択中のメールへのアクション」からも同じ操作ができ、実行前に対象のメールを確認できます。
- おすすめ設定から選ぶだけ「見守るだけ」「危険なメールを通知する」「危険なメールを迷惑メールへ移す」「色でも目立たせる」の 4 つから選べます。既定の「見守るだけ」では、どの判定でも移動・フラグ・既読化は行わず、バナーと履歴で知らせるだけです。迷惑メールへの移動は誤判定で大切なメールを見逃す原因にもなるため、選ぶときは確認が表示されます。判定ごとの個別設定は「詳細設定」で行えます。
Mail で疑わしさが一目瞭然
メールを開くと上部にバナーが表示され、差出人ドメインと判定の理由が一目でわかります





分析結果を一覧で確認
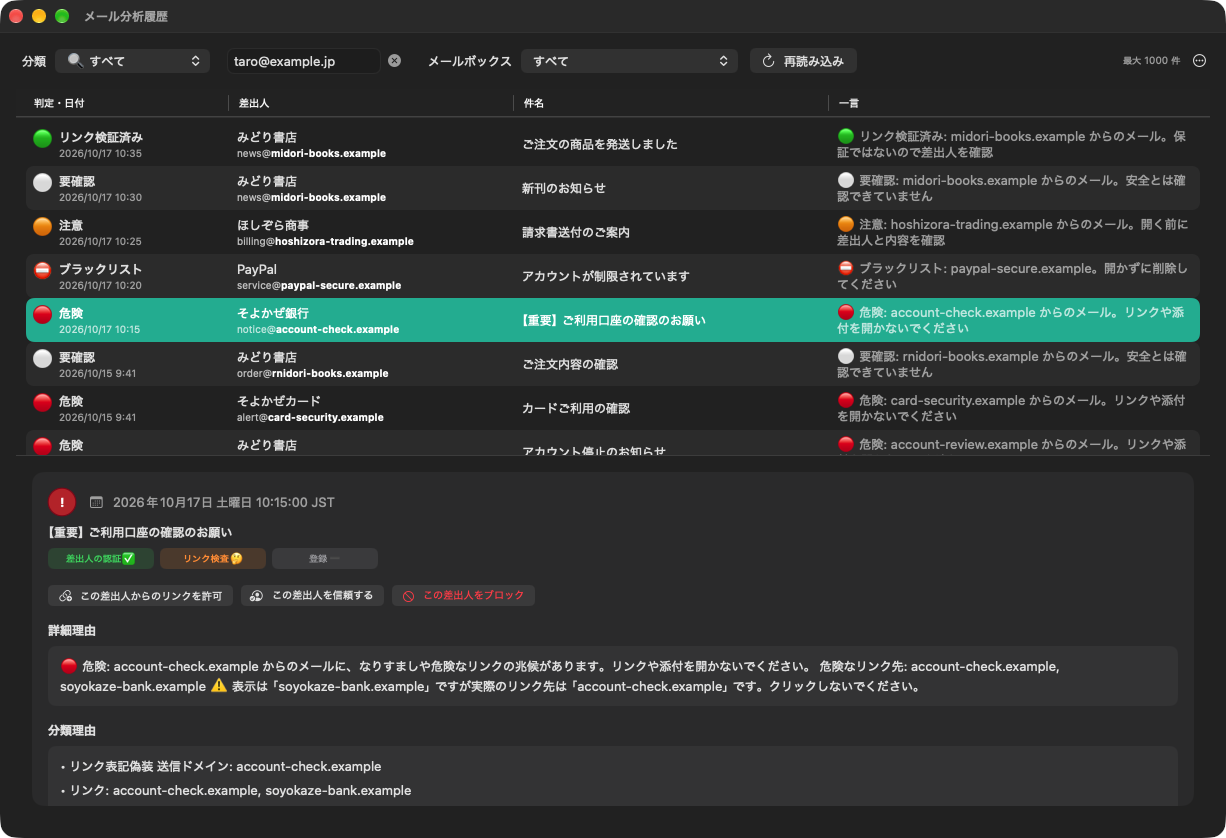
過去のメール分析履歴を確認し、どのメールにどんな判定が下されたか一目でわかります
「判定・日付」「差出人」「件名」「一言」の 4 列で、過去に受信したメールの分析結果を確認
各メールを選ぶと、判定理由・差出人の認証(SPF / DKIM / DMARC)・リンク先の詳細を表示。詳細欄の「この差出人からのリンクを許可」「この差出人を信頼する」「この差出人をブロック」で、そのままリストに登録
新しいメールを受信するたびに自動で分析・追加
判定はブラックボックスにしない
リンク抽出
HTML・テキスト本文から URL・Bitcoin アドレスを抽出(画像や添付ファイルは対象外)
送信ドメイン認証
差出人の送信元を確かめる技術(SPF / DKIM / DMARC)の結果を表示
ドメイン照合
信頼する相手(ホワイトリスト)、ブロックする相手(ブラックリスト)、注意するドメイン(警戒ドメイン)、国・地域の設定と照合
不審シグナル
表記偽装、ブランド名・自社ドメインの詐称、Reply-To 不一致、初めての送信元など
点数で判定
複数の手がかりを点数にして、5 段階に自動で分類(リスクスコア)
※ すべての脅威を 100%防ぐものではありません。判断材料を増やし、事故確率を下げます。
迷わない表示
メールのリスクを 5 段階で色分け表示。一目で判断できます。
※「要確認」には、初めての送信元のほか、本文を解析できなかったメール(添付ファイルのみなど)や、相手別リンク許可(送信元別ホワイトリスト)に登録した差出人で、危険の理由が注意するドメイン(警戒ドメイン)だけだったメールも含まれます。
※ 「リンク検証済み」は不審なシグナルが検出されなかったことを意味し、リンク先が安全であることを保証するものではありません。正規のサイトが改ざんされている場合や、新たな手口には対応できないことがあります。最終的な判断はご自身で行ってください。
導入は 3 ステップ
App Store で入手
「LinkSentinel」を検索してインストール
ガイドに沿って無料体験を開始
アプリを起動すると「LinkSentinel をはじめる」ガイドが開きます。「購読画面を開く」から年額か月額を選んで「無料体験を始める」
Mail の設定で有効化
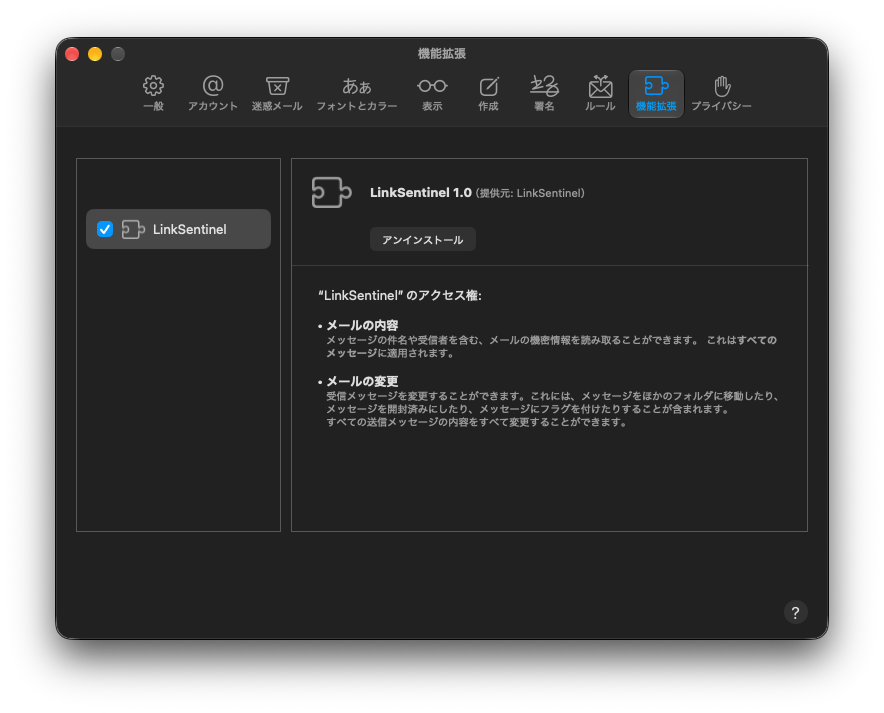
ガイドの案内どおり、Mail →「設定…」→「機能拡張」→ LinkSentinel をオン
14 日間の無料体験のあと、月額または年額のサブスクリプション(自動更新)でご利用いただけます。体験の終了 24 時間前までに解約すれば、料金はかかりません。
LinkSentinel について
Apple Mail をより安全で便利にする拡張機能。クリックする前に危険の兆候を知らせ、フィッシング詐欺に気づく手助けをします。
よくある質問
メールのリンク、
開く前に確認する習慣へ
Apple Mail にそのまま組み込み。今日届くメールから、危険の兆候を知らせます。
14 日間無料。その後は月額または年額のサブスクリプション(自動更新)です。