判断の全体フロー
判定は 1 つの要素ではなく、複数のシグナルを積み上げて決定します。
※ この図は主な流れを示したものです。設定や他の分析条件により判定結果が変わる場合があります。基本的な考え方としてご参照ください。
リストの優先順位
判定の優先順位
判定はスコアだけでなく、リストの種類によって優先順位が変わります。
- ブロックする相手(ブラックリスト)は最優先で判定され、ほかのどの設定よりも優先して「ブラックリスト」になります。
- 注意するドメイン(警戒ドメイン。国・地域の設定を含む)、リンクの表記偽装、自社ドメインの詐称、DMARC に失敗した信頼する相手(ホワイトリスト)のブランドの詐称は「危険」に確定します。相手別リンク許可(送信元別ホワイトリスト)の完全一致は、ブラックリスト以外のこれらより優先されます。
- ブランド名の詐称(有名ブランドを名乗るのに正規ドメインではない)は「注意」にします。
- 危険な兆候がないメールでも、転送・メーリングリスト以外での明示的な認証失敗や、Reply-To が別のフリーメールを向くメールは緑にせず「注意」にします。
- 上記に該当しない場合は、リスクスコアで判定します。安全相当でも、初めての送信元は「要確認」にします。
各リストへのドメイン登録方法は設定のリストの編集で確認できます。
リスクシグナル一覧
主に次の手がかりを組み合わせて判定します。
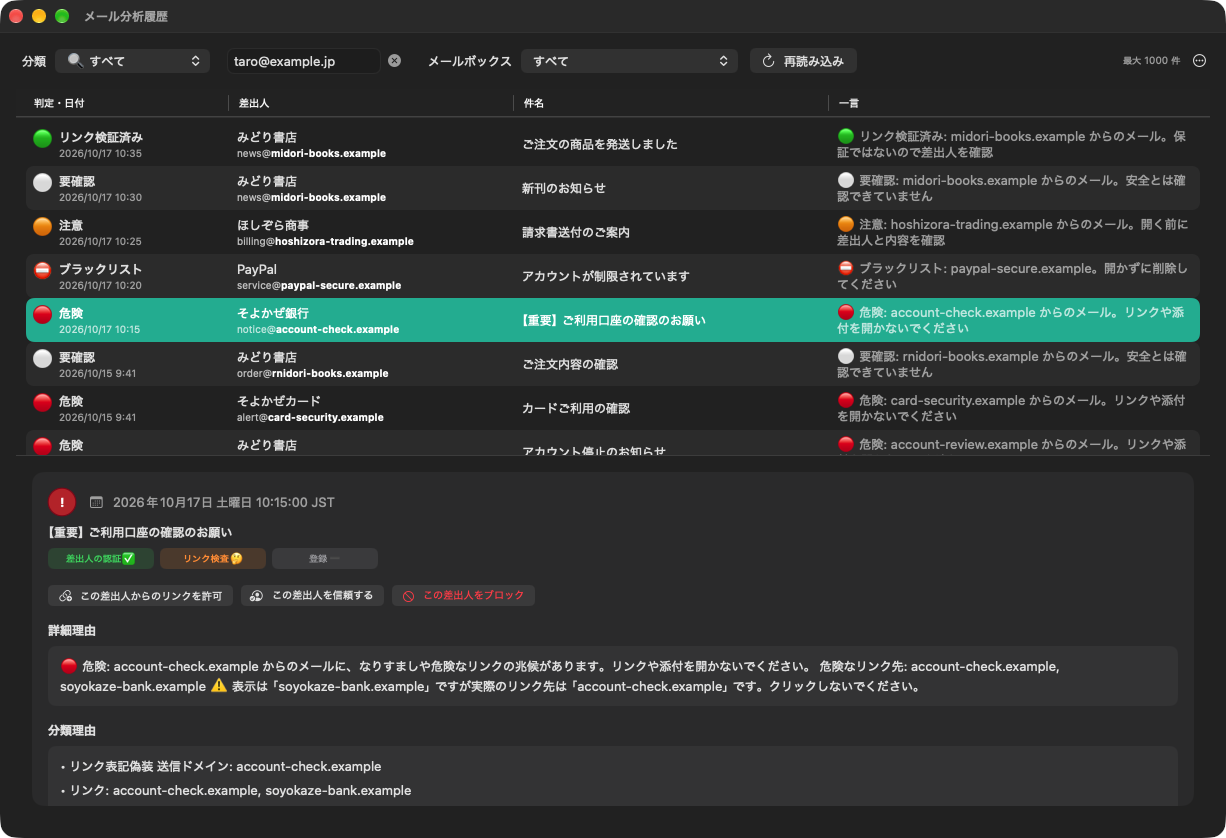
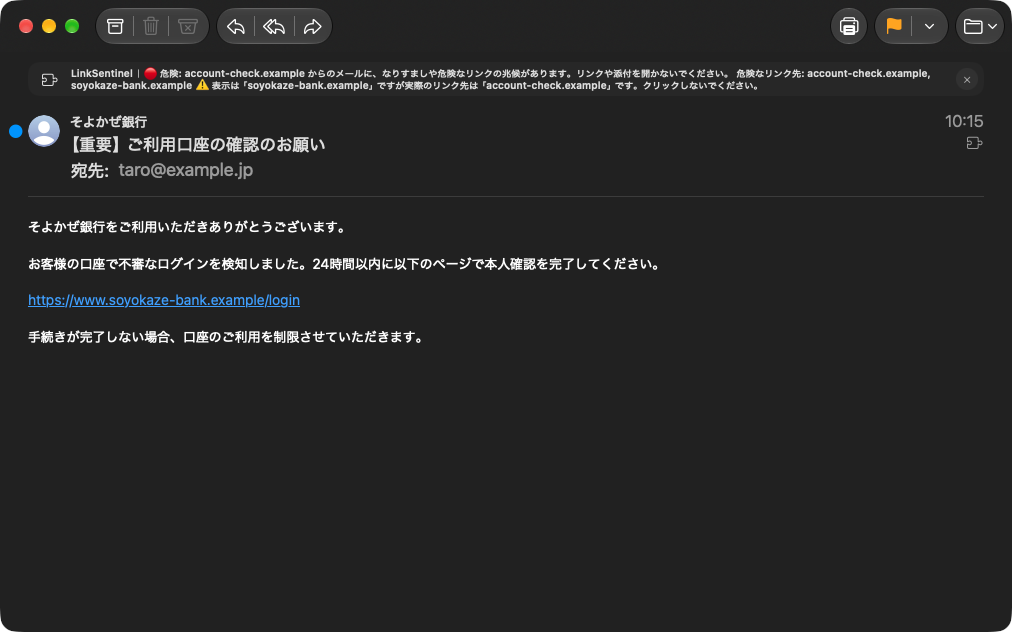
- 本文に書かれた URL と、実際のリンク先のドメインの不一致(表記偽装。正規の配信・計測サービスや同じ会社のドメインへの転送は除く)
- 差出人のメールアドレスの「@」以降(差出人ドメイン)と関係のないリンク先(同じ会社のドメインや SNS・配信サービスへのリンクは除く)
- 表示名で有名ブランドを名乗るのに、そのブランドの正規ドメインではない差出人(国内外の約 100 ブランド。郵便・税務・銀行・通信・EC・航空など。UPS・IRS のような短い英字の略称は、単語として現れたときだけ照合します)
- 受信者と同じドメインを名乗るのに送信ドメイン認証が取れず、怪しいリンクや明示的な認証失敗などの裏付けがある差出人(自分宛ての詐称を含む)
- Reply-To と From の不一致(特に、返信先だけが別のフリーメール)
- 差出人ドメインと整合した送信ドメイン認証の失敗・不明
- 注意するドメイン(警戒ドメイン)・ブロックする相手(ブラックリスト)・国・地域の設定への一致
- Bitcoin アドレス(送金を求める脅迫メール)
- 初めて届く送信元(フリーメールはアドレス単位で区別)
差出人とリンク先が同じ会社のものかを、会社ごとに登録されるドメインの単位で比べます(例: mail.example.co.uk と www.example.co.uk は同じ example.co.uk)。区切り方は、会社ごとのドメインを正しく見分けるための基準(Public Suffix List)に基づくため、com.sa や co.th のような国別のドメインでも、別の会社どうしを同じ組織とはみなしません。
認証結果の扱い
送信元のなりすましを判断するために、以下の認証結果を使用します。
認証は「差出人ドメインと整合した成功」だけを成功として扱います(無関係なドメインでの SPF 成功などは数えません)。DMARC の明示的な失敗は強い危険の手がかりですが、メーリングリストや転送では正規のメールでも認証が崩れるため、その場合は割り引いて扱います。転送かどうかは、転送を示すヘッダーと、各国のメールソフトが件名に付ける接頭辞(Fwd: / FW: / WG: / TR: / RV: / I: / Enc: / VS: / Doorst: / 转发: など)で判断します。
点数による判定(リスクスコアリング)
スコアリングの詳細な配点は非公開です。複数のリスクシグナルを組み合わせてスコアを算出し、閾値に基づいて分類を決定します。
分類カテゴリ
判定結果は以下の 5 段階で表示されます。
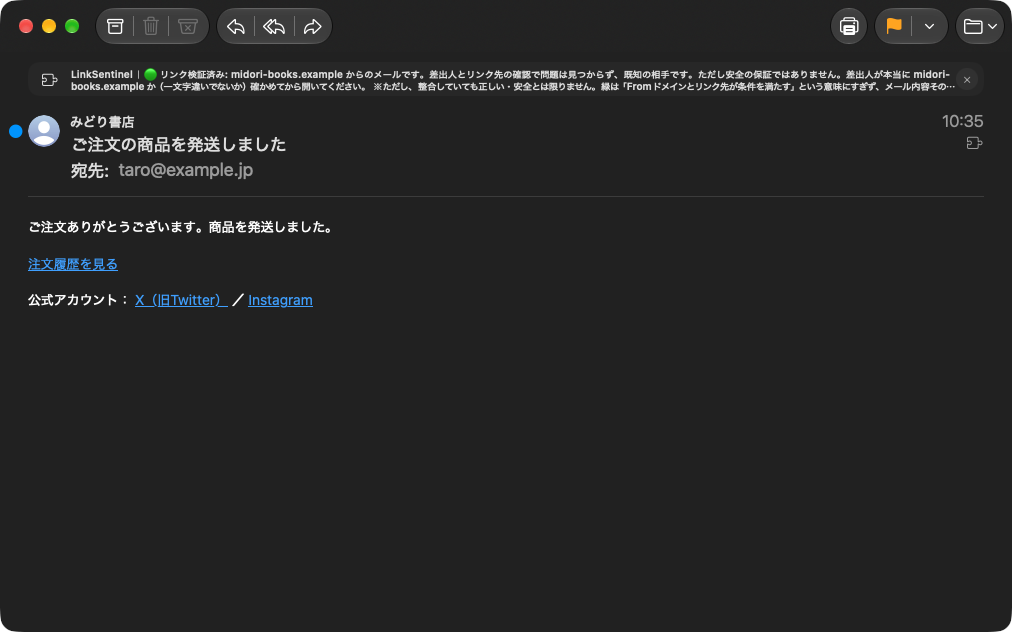
- 既知の送信元(信頼する相手・連絡先・相手別リンク許可・同じ会社のドメイン・受信実績)
- 差出人ドメインと整合した送信ドメイン認証が成功、またはリンク先がすべて差出人と一致
- 危険・注意の手がかりが見つからない
- 危険・注意の手がかりは見つからない
- ただし、信頼する相手・連絡先・相手別リンク許可・同じ会社のドメインのどれにも当たらず、受信実績もない送信元
- 差出人ドメインが名乗る会社のものか確かめてください
- 本文を解析できなかったメールや、相手別リンク許可で緩和されたメールも含む
- 表示名で有名ブランドを名乗るのに、正規ドメインではない
- 差出人と関係の分からないリンク先がある
- 明示的な認証失敗、または Reply-To が別のフリーメールを向く
- リスクスコアが中程度
- 本文に書かれた URL と実際のリンク先が違う(表記偽装。実際のリンク先が信頼する相手・配信サービス・同じ会社のドメインの場合を除く)
- 差出人・リンク先・Reply-To が注意するドメイン(国・地域の設定を含む)
- 自社ドメインの詐称(認証が取れず、怪しいリンクや明示的な認証失敗などの裏付けがある場合)、DMARC に失敗した信頼する相手のブランドの詐称
- Bitcoin アドレス、またはリスクスコアが閾値を超える
- 差出人またはリンク先がブロックする相手(ブラックリスト)に一致
- 実在ブランドに似せたフィッシング用ドメインのパターンなど
- ほかのどの設定よりも優先
誤判定を減らす設定
運用に合わせて判定を調整したい場合は、以下の設定が有効です。
- 信頼できるドメインを信頼する相手(ホワイトリスト)に追加(⌃⌥S「この差出人を信頼する…」で差出人のドメインを追加)
- 差出人は本物でリンク先が別ドメインの正規メールは、相手別リンク許可(送信元別ホワイトリスト)に登録(⌃⌥A「この差出人からのリンクを許可…」)
- 危険な差出人はブロックする相手(ブラックリスト)に登録(⌃⌥X「この差出人をブロック…」)
- 危険として扱いたいドメインを注意するドメイン(警戒ドメイン)に追加
- やり取りのある国・地域は、「一般」タブの詳細設定にある「国・地域のトップレベルドメイン」を「通常」に
- 「判定と動作」の「おすすめ設定」で、通知・迷惑メールへの移動・色付けを選ぶ(既定の「見守るだけ」ではどれも行いません)
詳細は設定で確認できます。
注意事項
LinkSentinel は判断材料を増やすためのツールです。すべての脅威を 100%防ぐものではありません。 不審なリンクは、最終的にご自身の判断で操作してください。
判断基準を理解したら、次は設定で最適化
運用に合わせて検出レベルを調整し、誤判定を減らしましょう。