フィッシングメールとは
あなたを狙う巧妙な手口と、身を守るための知識
フィッシング(Phishing)とは
フィッシングとは、信頼できる企業や組織になりすまして、パスワード、クレジットカード情報、個人情報などを盗み取ろうとするサイバー攻撃の一種です。 「釣り」を思わせる名前のとおり、偽の案内で利用者を誘い、情報を入力させようとします。
送信者(From)の偽装
メールの「送信者」欄は、実は簡単に偽装できます
なぜ偽装できるのか
メールのプロトコル(SMTP)は、1980 年代に設計された古い仕組みです。 当時はインターネットが学術・研究機関で使われており、「悪意のある利用」を想定していませんでした。 そのため、送信者のアドレスを自由に設定できてしまう構造になっています。
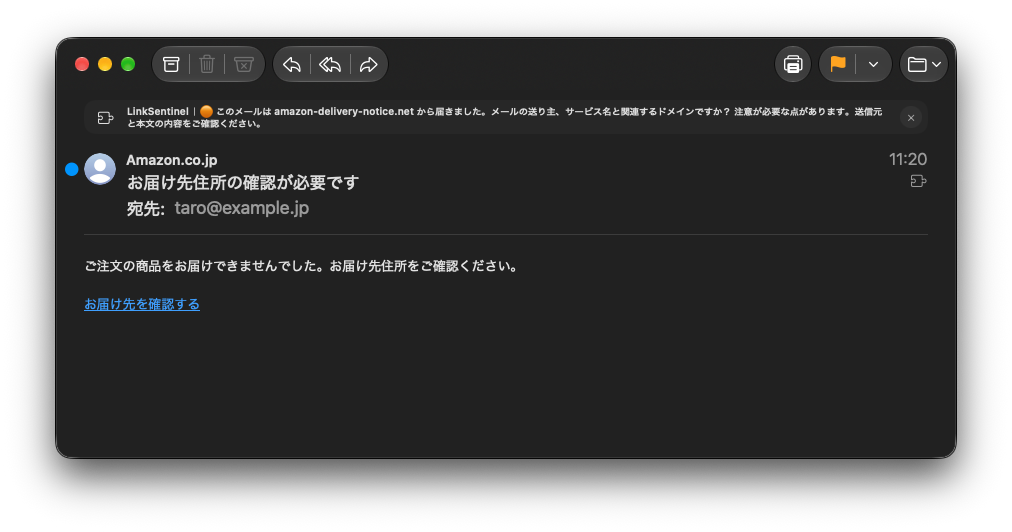
攻撃者はこれを悪用し、「amazon.co.jp」「apple.com」などの有名企業からのメールに見せかけることができます。
「From」に表示されているアドレスだけでは、本物かどうか判断できません。
送信元を確かめる仕組み(送信ドメイン認証)とは
こうした偽装を防ぐために、現在は「SPF」「DKIM」「DMARC」という 3 つの送信ドメイン認証技術が使われています。 これらは、メールが本当にそのドメインから送られたものかを検証する仕組みです。
SPF
Sender Policy Framework「このドメインからメールを送れるサーバーはこれだけ」というリストを公開。 リストにないサーバーから送られたメールは偽物の可能性が高い。
DKIM
DomainKeys Identified Mailメールに電子署名を付与。受信側で署名を検証し、メールが改ざんされていないことを確認できる。
DMARC
Domain-based Message AuthenticationSPF と DKIM の結果を基に、認証に失敗したメールをどう扱うか(拒否・隔離・許可)をドメイン所有者が指定できる。
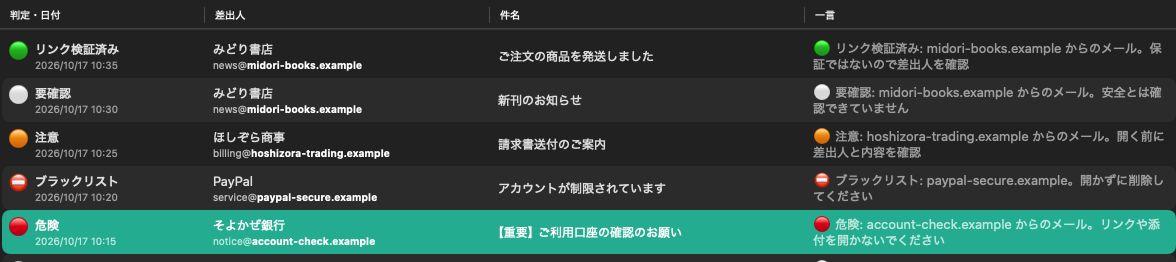
LinkSentinel は、これらの認証結果を自動的にチェックし、わかりやすく表示します。認証は差出人ドメインと整合した成功だけを成功として扱います(無関係なドメインでの成功は数えません)。認証に失敗しているメールは注意が必要です。
リンク(URL)の偽装
見た目は正しくても、クリックすると全く違う場所に連れて行かれます
表示テキストと実際のリンク先は別物
HTML メールでは、リンクの「表示テキスト」と「実際の移動先 URL」を別々に設定できます。 攻撃者はこれを悪用し、表示上は「https://amazon.co.jp」と書いてあるのに、 実際にクリックすると「https://amaz0n-security.com」(0 はゼロ)のような偽サイトに誘導します。
https://amazon.co.jp/account/verify
https://amaz0n-security.com/phishing
巧妙な類似ドメイン
攻撃者は、本物のドメインと見分けがつきにくい「類似ドメイン」を使用します。 人間の目では気づきにくい微妙な違いを利用しています。
amazon.co.jp
amaz0n.co.jp
「o」が数字の「0」
paypal.com
paypa1.com
「l(エル)」が「1(イチ)」
google.com
googіe.com
「l」がキリル文字の「і」
短縮 URL による隠蔽
「bit.ly」「t.co」などの短縮 URL サービスを悪用し、本当の行き先を隠すケースもあります。 クリックするまで、どこに連れて行かれるかわかりません。
https://bit.ly/3xYz123
https://malicious-site.com/steal-password
HTML メールの罠
テキストメールに見せかけて、実は HTML メール
2 種類のメール形式
メールには「テキストメール」と「HTML メール」の 2 種類があります。
- テキストメール: 文字だけで構成され、表示された URL がそのまま行き先になります。ただし、その行き先自体が安全とは限りません。
- HTML メール: Web ページのように装飾が可能。リンクの見た目と実際の URL を別々に設定できる。
テキストに見せかけた HTML メール
攻撃者は、あえて装飾を控えめにした「テキストメールのように見える HTML メール」を送ることがあります。 ユーザーは「テキストメールだから安全」と思い込み、URL をそのままクリックしてしまいます。 しかし実際は HTML なので、表示されている URL とは全く違う場所に誘導されます。
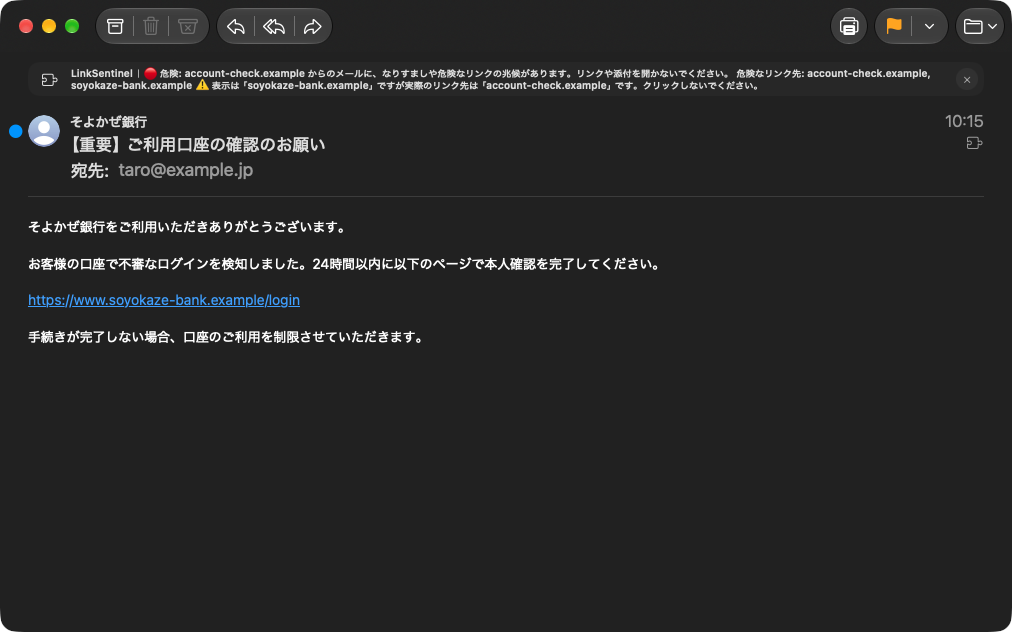
見た目の比較
テキストメール(本物)
アカウント確認はこちら:
https://amazon.co.jp/verify
↑ クリックするとこの URL に移動
テキスト風 HTML メール(偽物)
アカウント確認はこちら:
https://amazon.co.jp/verify
↑ 見た目は同じでも、クリックすると偽サイトへ
装飾がないからといって「テキストメール」とは限りません。LinkSentinel は HTML メールのリンクを自動解析し、表示と実際のリンク先が違えば警告します。
正規のメールでも確認が必要なケース
すべてのリンクが差出人のドメインと一致するとは限らない
正規メールに含まれる外部リンク
企業からの正規のメールでも、以下のようなリンクの行き先は、差出人のメールアドレスの「@」以降(From ドメイン)とは異なることがあります:
-
SNS 公式アカウントへのリンク
twitter.com、facebook.com、instagram.com など
-
問い合わせ・サポートシステム
zendesk.com、freshdesk.com などのサポートツール
-
アンケート・フォームサービス
typeform.com、surveymonkey.com など
-
メール配信サービス経由のリンク
トラッキング用にリダイレクトされることがある
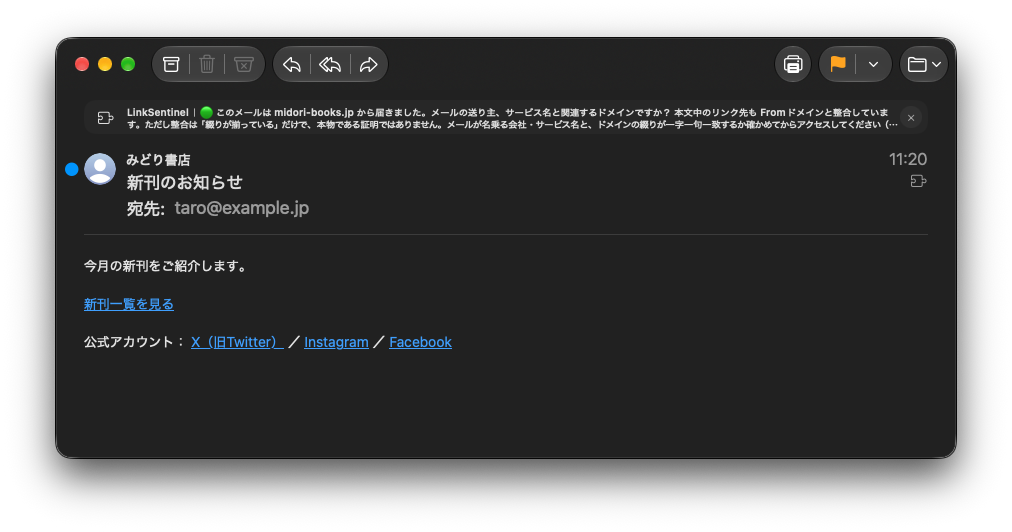
外部リンクの確認方法
ドメインが異なるからといって、すぐに不正なリンクとは限りません。 以下の方法で確認しましょう:
公式サイトから確認
メールのリンクをクリックせず、ブラウザで公式サイトに直接アクセスして同じ情報を探す
SNS アカウントを確認
企業の公式 SNS で、本当にそのサービスを使っているか確認する
URL のドメインを確認
メール分析履歴に表示される実際のリンク先のドメインが、信頼できるサービスのものか確認する
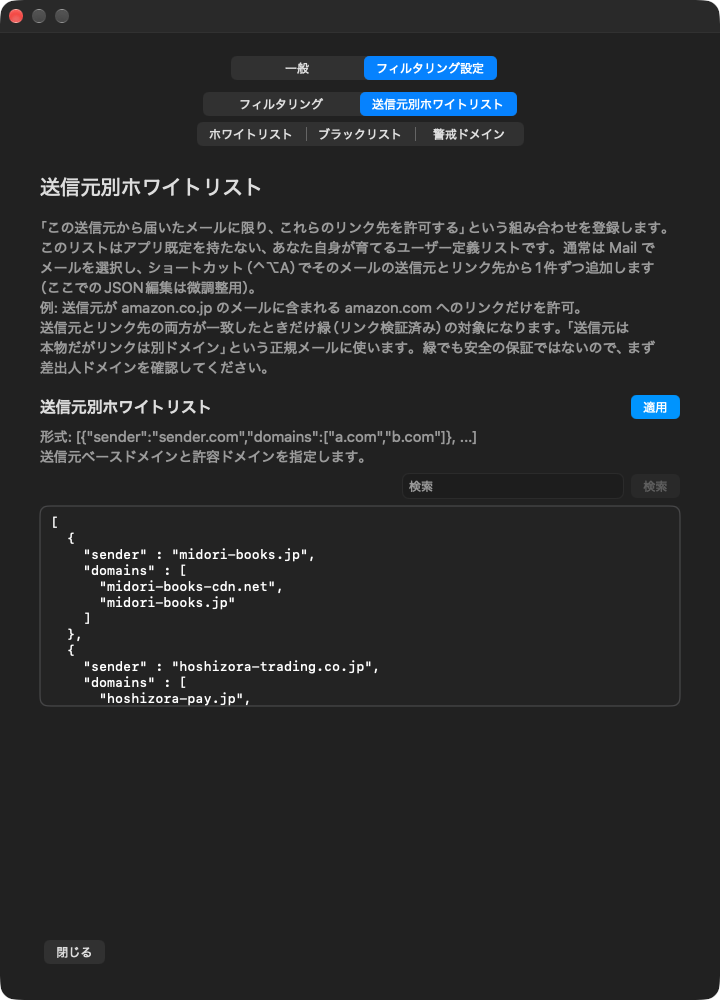
LinkSentinel は判断材料を提供しますが、100%の安全を保証するものではありません。少しでも不審に感じたら、メールのリンクは使わず、公式サイトに直接アクセスしてください。
身を守るためのポイント
送信者を鵜呑みにしない
From 欄は偽装可能。送信ドメイン認証の結果を確認する
リンクはクリック前に確認
表示テキストと実際の URL が一致しているか、類似ドメインではないか確認
メール形式に惑わされない
テキストに見えても HTML の可能性がある。ツールで確認を
公式サイトから確認
怪しいと感じたら、リンクを使わず公式サイトに直接アクセス
LinkSentinel が確認を手伝います
上記のチェックを、メールを受信するたびに自動で実行。
危険なリンクは警告し、判断材料をわかりやすく表示します。
14 日間無料。その後は月額または年額のサブスクリプション(自動更新)です。